
Kubernetes NeuVector 사용법 1편: 메뉴와 Dashboard 지표 이해하기
NeuVector의 첫 화면에서 무엇을 확인해야 할까? NeuVector 5.5.3 화면을 기준으로 왼쪽 메뉴의 역할과 위험 점수, 외부 통신, 런타임 이벤트를 항목별로 정리한다.
1. NeuVector는 어떤 역할을 하는가?
NeuVector는 Kubernetes 컨테이너 환경의 취약점 점검과 실행 중 보안 관리를 지원한다. 이미지·노드·컨테이너를 점검하고, 네트워크 통신과 프로세스·파일 활동에 정책을 적용한다.
운영자는 먼저 자산과 통신을 확인하고, 필요한 동작을 정책으로 정리한 다음 위반을 관찰하고 보호 범위를 조정한다. 대시보드는 이 과정을 시작하는 요약 화면이다.
2. 왼쪽 메뉴별 역할
| 메뉴 | 역할 | 확인 목적 |
|---|---|---|
| Dashboard | 위험 점수·노출·이벤트 요약 | 전체 현황과 우선 확인 대상 파악 |
| Network Activity | 워크로드와 내·외부 자원 간 통신 시각화 | 통신 상대와 정책 위반 확인 |
| Assets | 자산과 보안 구성요소 정보 | 개별 노드·컨테이너·레지스트리 확인 |
| Policy | 런타임 규칙과 Admission Control 관리 | 허용·탐지·차단 기준 관리 |
| Security Risks | 취약점·컴플라이언스 결과 분석 | 여러 자산에 걸친 위험 조사 |
| Notifications | 보안 이벤트·스캔 보고·일반 이벤트 조회 | 발생 원인과 처리 결과 추적 |
| Settings | 계정·권한·환경 설정 | 관리 설정 확인 |
| Get Support | 지원 관련 메뉴 | 실제 지원 항목은 열린 화면에서 확인 |
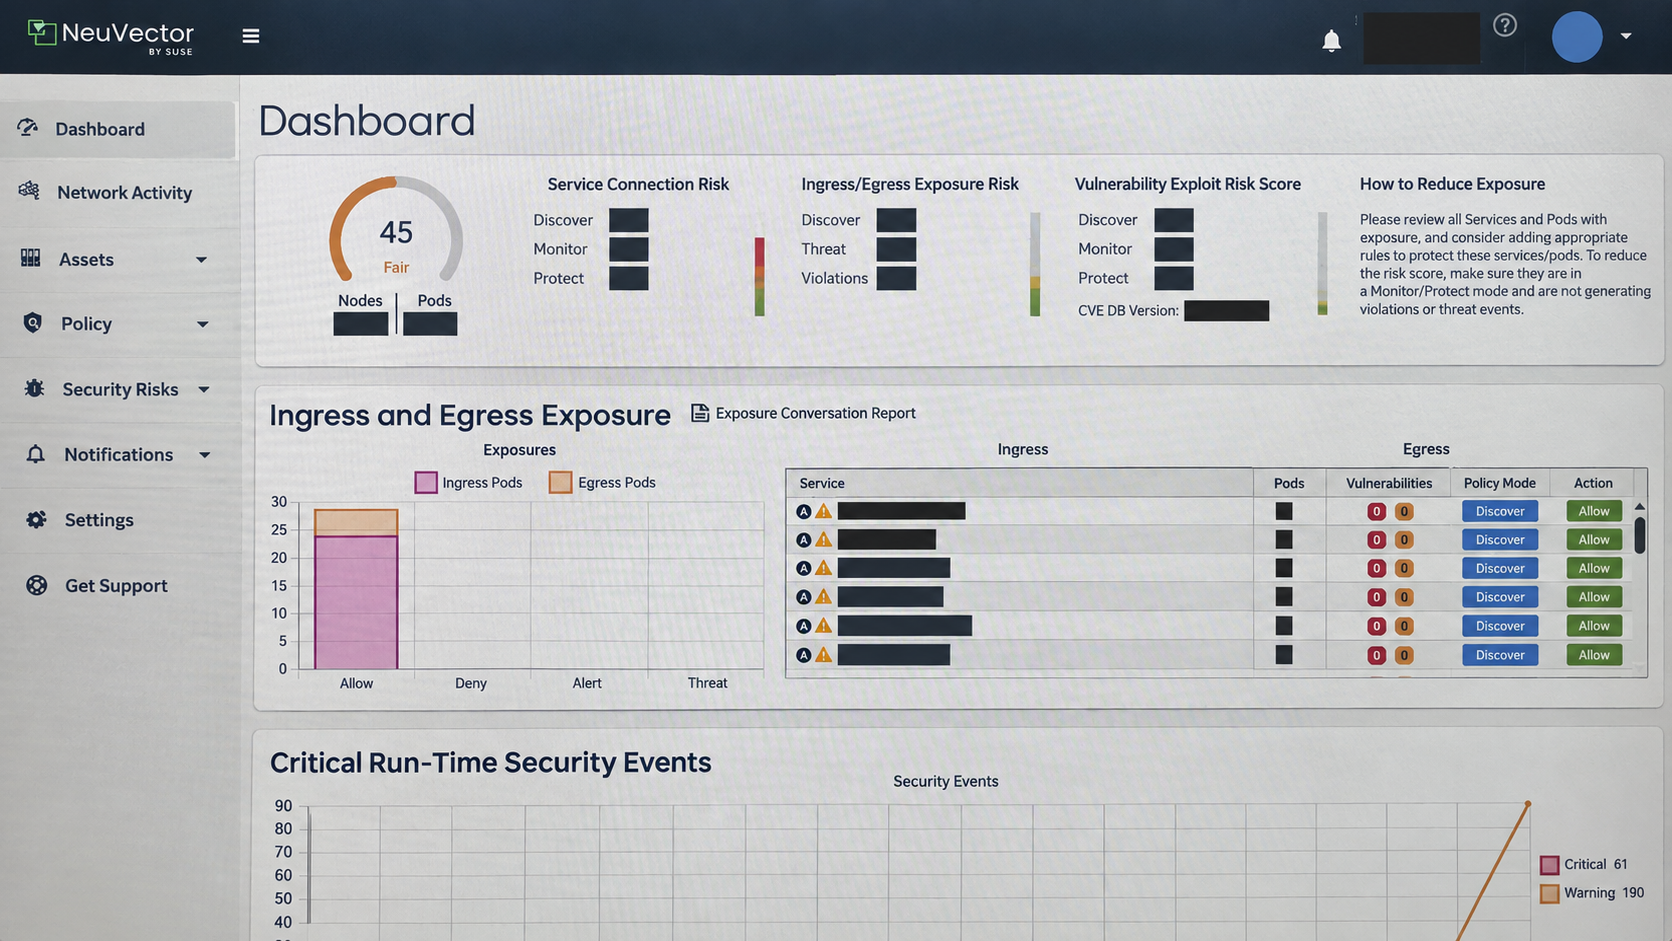
사진에서는 하위 메뉴가 펼쳐져 있지 않다. 하위 화면의 정확한 항목과 버튼은 해당 UI를 확인한 뒤 설명한다.
3. 전체 위험 점수와 등급
큰 게이지에는 위험 점수와 등급이 표시된다. 이것은 보안 성적이 아닌 위험 점수로, 낮을수록 좋다. NeuVector 5.5 문서의 구간은 0~20 Good, 21~50 Fair, 51~100 Poor다.
점수에는 정책 모드, 외부 통신 위험, 권한 있는 컨테이너, root 실행, Admission Control, 취약점 등이 반영된다. 위험 점수는 침해 확률이나 취약점 개수를 뜻하지 않는다.
Nodes / Pods
Nodes와 Pods는 노드·Pod의 집계를 보여준다. 실제 환경의 수량은 공개하지 않는다. 모든 노드와 Pod가 정상적으로 보호된다는 보증은 아니므로 Assets에서 실제 관리 범위를 확인한다.
Improve your score / How to Reduce Exposure
점수 개선과 노출 축소를 안내하는 영역이다. 점수만 낮추려 하지 말고 실제로 필요한 외부 연결, 보호 모드와 취약점 조치 대상을 검토한다. 운영 서비스의 정책 변경은 영향 검증과 함께 진행한다.
4. Service Connection Risk
서비스 연결 위험을 보여주는 영역이다. 사진에는 Discover, Monitor, Protect별 집계가 표시되어 있다. 서비스가 어떤 정책 모드로 운영되는지 살펴보는 출발점으로 사용한다.
| 모드 | 기본 동작 | 확인할 점 |
|---|---|---|
| Discover | 정상 동작을 학습하고 규칙을 생성 | 학습 결과에 불필요한 동작이 포함되지 않았는지 검토 |
| Monitor | 정책 위반을 기록하며 정책 기반 차단 없이 관찰 | 정상 업무가 위반으로 탐지되는지 확인 |
| Protect | 적용되는 정책에 따라 위반 동작을 차단 | 허용 규칙과 변경 영향 확인 |
네트워크와 프로세스·파일 정책 모드는 설정에 따라 다를 수 있다. Discover 표시 하나만으로 모든 보안 기능이 꺼져 있다고 판단하지 말고 Policy와 전역 설정을 함께 확인한다.
5. Ingress/Egress Exposure Risk
클러스터 경계를 드나드는 통신의 위험을 요약한다. Discover 상태의 노출, 탐지된 Threats와 Violations를 함께 살펴본다.
- Ingress: 클러스터 외부에서 워크로드로 들어오는 방향
- Egress: 워크로드에서 클러스터 외부로 나가는 방향
- Threats: 탐지된 위협 관련 집계
- Violations: 보안 정책 위반 관련 집계
여기서 Ingress는 통신 방향을 의미하며 Kubernetes Ingress 리소스만을 가리키지 않는다. External은 인터넷뿐 아니라 클러스터 밖의 사내 DB·서버도 포함할 수 있다. 외부 연결이라고 모두 공격으로 해석하지 않는다.
6. Vulnerability Exploit Risk Score와 CVE DB
취약점 악용 위험을 보여주는 영역이다. 이 영역에는 모드별 집계와 CVE DB Version, 기준 날짜가 표시된다. 실제 환경의 값과 날짜는 공개하지 않는다. 제품 버전 5.5.3과 CVE DB 버전은 서로 다른 정보다.
0 표시만으로 전체 자산이 안전하다고 판단할 수는 없다. 스캔 대상과 완료 상태, 마지막 스캔 시각, CVE DB 갱신 상태를 함께 확인해야 한다. 폐쇄망에서는 DB 반입과 스캐너 갱신 여부도 점검한다.
스캔 결과에 취약점이 없다는 의미인지, 대상이 아직 스캔되지 않았는지는 Assets와 Security Risks의 상세 결과에서 구분한다.
7. Ingress and Egress Exposure 차트와 표
사진 중간의 차트는 Allow, Deny, Alert, Threat별 노출 현황을 보여준다. 집계 수를 요청 건수나 공격 건수로 바로 바꾸어 해석하지 않는다. 오른쪽 표의 행을 선택해 실제 연결 상세를 확인한다.
| 열 | 확인 내용 |
|---|---|
| Service | 통신과 연결된 서비스·그룹 항목 |
| Pods | 해당 항목에 연결된 Pod 집계 |
| Vulnerabilities | 연결된 자산의 취약점 정보. 색상별 의미는 상세 화면에서 확인 |
| Policy Mode | Discover·Monitor·Protect 등 표시된 모드 |
| Action | 노출 항목에 표시된 처리 상태 |
Allow는 필요한 업무 통신에서도 나타난다. 다만 Discover와 Allow 조합을 보호 완료로 판단해서는 안 된다. 상대 자원, 연결 목적과 규칙을 확인해야 한다.
8. Critical Run-Time Security Events
사진 하단에는 런타임 보안 이벤트의 시간 흐름과 Critical·Warning 구분이 보인다. 아래쪽이 잘려 있어 집계 기간과 전체 내용을 확정할 수는 없다.
심각도와 실제 차단 여부는 별개로 확인한다. Notifications의 Security Events에서 탐지 유형, 발생 시각, 관련 자산, 동작과 반복 여부를 조사한다. Critical 이벤트가 보인다는 사실만으로 침해 성공을 확정하지 않는다.
9. 이 화면에서 시작하는 점검 순서
- 위험 점수와 영향을 주는 영역을 확인한다.
- 서비스의 Discover·Monitor·Protect 분포를 살펴본다.
- Ingress와 Egress 상세에서 필요한 연결인지 확인한다.
- Critical·Warning 이벤트의 원인과 처리 결과를 조사한다.
- 스캔 상태와 CVE DB 갱신 여부를 확인한다.
- 검증한 서비스부터 규칙과 보호 모드를 조정한다.
Dashboard는 조사 시작점이다. 구체적인 조치는 Network Activity, Policy, Assets와 이벤트 상세에서 확인한 근거로 판단한다.
공식 참고자료
'지식 공유 > Kubernetes' 카테고리의 다른 글
| Kubernetes NeuVector 사용법 2편: Network Activity·Groups·Security Events 읽기 (0) | 2026.10.06 |
|---|---|
| NGINX Gateway Fabric 오프라인 설치: Harbor 등록부터 Gateway API 병행 검증 (0) | 2026.10.06 |
| 2026 Kubernetes 트렌드: Gateway API·AI GPU·리소스 조정·GitOps (0) | 2026.10.06 |
| Kubernetes NeuVector란? K8s 클라우드 네이티브 보안 솔루션 기능과 활용 범위 (0) | 2026.09.29 |
| Kubernetes CI/CD 흐름도 상세 설명 - GitLab Jenkins Maven Docker Harbor K8s 배포 구조 (0) | 2026.09.29 |